miércoles, 8 de marzo de 2023

Conmutador Cisco Catalyst 2960-24TT-L


Conmutador Cisco Catalyst 2960-24TT-L


Especificaciones técnicas:


Hardware del conmutador Catalyst 2960 LAN Lite Series
DescripciónEspecificación
ActuaciónAncho de banda de reenvío16 Gb/s
Memoria flash32 MB
Memoria DRAM64MB
VLAN máximas64
ID de VLAN4K
Unidad máxima de transmisión (MTU)Hasta 9.000 bytes
Marcos gigantes9.016 bytes
Tasa de reenvío
2960-8TC-S2.7 Mpps
2960-24-S3.6 Mpps
2960-24TC-S6.5 Mpps
2960-24PC-S6.5 Mpps
2960-24LC-S6.5 Mpps
2960-48TT-S10.1Mpps
2960-48TC-S10.1Mpps
2960-48PST-S13.3Mpps
Por defectoQoSDobleRecurso
800080008000Direcciones MAC de unidifusión

256256256Grupos IGMP IPv4
1283840

IPv4 MAC QoS ACE
384128256ACE de seguridad MAC IPv4
Conectores
y Cableado
  • Puertos 10BASE-T: conectores RJ-45, cableado de par trenzado sin blindaje (UTP) de categoría 3, 4 o 5 de 2 pares
  • Puertos 100BASE-TX: conectores RJ-45, cableado UTP de categoría 5 de 2 pares
  • Puertos 1000BASE-T: conectores RJ-45, cableado UTP de categoría 5 de 4 pares
  • Puertos basados ​​en SFP 1000BASE-T: conectores RJ-45, cableado UTP de categoría 5 de 4 pares
  • Puertos basados ​​en SFP 1000BASE-SX, -LX/LH: conectores de fibra LC (fibra monomodo y multimodo)
  • 100Base-FX: Conectores de fibra LC (fibra monomodo y multimodo)
Conectores de alimentación
  • Los clientes pueden proporcionar energía a un conmutador solo mediante el uso de la fuente de alimentación interna. El conector está ubicado en la parte posterior del interruptor. Estos conmutadores no tienen un puerto de fuente de alimentación redundante.
  • La fuente de alimentación interna es una unidad de rango automático.
  • La fuente de alimentación interna admite voltajes de entrada entre 100 y 240 VCA.
  • Utilice el cable de alimentación de CA suministrado para conectar el conector de alimentación de CA a una toma de corriente de CA
Indicadores
  • Estado por puerto: integridad del enlace, deshabilitado, actividad, velocidad y dúplex completo
  • Estado del sistema: sistema, estado del enlace, enlace dúplex, PoE y velocidad del enlace
Dimensiones
(Al. x An. x Pr.)
 Pulgadascentímetros
2960-8TC-S1,73 x 10,6 x 6,4 pulgadas.4,4x27x16,3 cm
2960-24-S1,73 x 17,5 x 9,3 pulgadas4,4 x 44,5 x 23,6 cm
2960-24TC-S1,73 x 17,5 x 9,3 pulgadas4,4 x 44,5 x 23,6 cm
2960-24PC-S1,73 x 17,5 x 13 pulgadas4,4 x 44,5 x 33,2 cm
2960-24LC-S1,73 x 17,5 x 13 pulgadas4,4 x 44,5 x 33,2 cm
2960-48TT-S1,73 x 17,5 x 9,3 pulgadas4,4 x 44,5 x 23,6 cm
2960-48TC-S1,73 x 17,5 x 9,3 pulgadas4,4 x 44,5 x 23,6 cm
2960-48PST-S1,73 x 17,5 x 13 pulgadas4,4 x 44,5 x 33,2 cm
Peso Libraskilogramos
2960-8TC-S31.4
2960-24-S83.6
2960-24TC-S83.6
2960-24PC-S125.4
2960-24LC-S104.5
2960-48TT-S83.6
2960-48TC-S83.6
2960-48PST-S125.4
Rangos Ambientales FahrenheitCentígrado
Temperatura de funcionamiento hasta 5000 pies (1500 m)23 a 113°F-5 a 45°C
Temperatura de funcionamiento hasta 10000 pies (3000 m)23 a 104°F-5°C a 40°C
*Excepción a corto plazo al nivel del mar23 a 31°F-5°C a +55°C
*Excepción a corto plazo hasta 5000 pies (1500 m)23 a 122°F-5°C a +50°C
*Excepción a corto plazo hasta 10,000 pies (3000 m)23 a 113°F-5°C a +45°C
*Excepción a corto plazo hasta 13,000 pies (4000 m)23 a 104°F-5°C a +40°C
Temperatura de almacenamientoLo mismo que arribaLo mismo que arriba
 PiesMetros
Altitud de funcionamientoHasta 13000 piesHasta 4.000 m
Altitud de almacenamientoHasta 13000 piesHasta 4.000 m
 
10 a 85% sin condensaciónHumedad relativa de funcionamiento
10 a 85% sin condensaciónHumedad relativa de almacenamiento
* No más de lo siguiente en un período de un año: 96 horas consecutivas, o 360 horas en total, o 15 ocurrencias.
Ruido acústicoISO 7779 e ISO 9296: Puestos de espectador que funcionan a una temperatura ambiente de 25 °C
 Presión de sonido
 LpA (típico)
2960-8TC-S (sin ventilador)0dB
2960-24-S40dB
2960-24TC-S40dB
2960-24PC-S48dB
2960-24LC-S48dB
2960-48TT-S40dB
2960-48TC-S40dB
2960-48PST-S48dB
Típico: Emisión de ruido para una configuración y carga típicas a 25o C
Máximo: Máximo estadístico para tener en cuenta la variación en la producción
Tiempo medio entre
fallos (MTBF)
2960-8TC-S615.549 horas
2960-24-S429.847 horas
2960-24TC-S403.745 horas
2960-24PC-S242.818 horas
2960-24LC-S311.007 horas
2960-48TT-S339.743 horas
2960-48TC-S336.983 horas
2960-48PST-S181.979 horas

Especificaciones de alimentación para el conmutador Cisco Catalyst 2960 LAN Lite Series
DescripciónEspecificación
Consumo de energía de rendimiento medido al 100 % Cambiar el consumo de energíaBTU de salida total
2960-8TC-S12W39 BTU/hora
2960-24-S22W75 BTU/hora
2960-24TC-S27W90 BTU/hora
2960-24PC-S45W151 BTU/hora
2960-24LC-S36W121 BTU/hora
2960-48TT-S42W141 BTU/hora
2960-48TC-S39W133 BTU/hora
2960-48PST-S67W227 BTU/hora
Consumo de energía de rendimiento medido del 5 % Cambiar el consumo de energíaBTU de salida total
2960-8TC-S11W37 BTU/hora
2960-24-S21W71 BTU/hora
2960-24TC-S24W82 BTU/hora
2960-24PC-S43W144 BTU/hora
2960-24LC-S34W114 BTU/hora
2960-48TT-S38W130 BTU/hora
2960-48TC-S36W122 BTU/hora
2960-48PST-S63W214 BTU/hora
Consumo de energía de rendimiento medido al 100 %
(con las cargas PoE máximas posibles)
 Cambiar el consumo de energíaPotencia PoEBTU de salida total
2960-24PC-S433W357W1471 BTU/hora
2960-24LC-S162W119W550 BTU/hora
2960-48PST-S460W339W1563 BTU/hora
Consumo de energía de rendimiento medido del 5 %
(con cargas PoE del 50 %)
 Cambiar el consumo de energíaPotencia PoEBTU de salida total
2960-24PC-S237W185W814 BTU/hora
2960-24LC-S98W62W835 BTU/hora
2960-48PST-S262W187W899 BTU/hora
Voltaje y corriente de entrada de CA/CC Voltaje (rango automático)ActualFrecuencia
2960-8TC-S100-240 VCA0.5A - 0.3A50-60 Hz
2960-24-S100-240 VCA1.3-.8A50-60 Hz
2960-24TC-S100-240 VCA1.3-.8A50-60 Hz
2960-24PC-S100-240 VCA8.0-4.0A50-60 Hz
2960-24LC-S100-240 VCA3.0-1.5A50-60 Hz
2960-48TT-S100-240 VCA1.3-.8A50-60 Hz
2960-48TC-S100-240 VCA1.3-.8A50-60 Hz
Potencia nominal Cambiar
2960-8TC-S0,035 kVA
2960-24-S0,05 kVA
2960-24TC-S0,05 kVA
2960-24PC-S0,470 kVA
2960-24LC-S0,175 kVA
2960-48TT-S0,075 kVA
2960-48TC-S0,075 kVA
2960-48PST-S0,5 kVA
PoE
  • Potencia máxima suministrada por puerto: 15,4W
  • Potencia total dedicada a PoE: 370W

Soporte de gestión y estándares para el conmutador Cisco Catalyst 2960 LAN Lite Series
DescripciónEspecificación
Gestión
  • PUENTE-MIB
  • CISCO-CABLE-DIAG-MIB
  • CISCO-CDP-MIB
  • CISCO-CLUSTER-MIB
  • CISCO-CONFIG-COPIA-MIB
  • CISCO-CONFIG-MAN-MIB
  • CISCO-ENTIDAD-VENDORTYPE-OID-MIB
  • CISCO-ENVMON-MIB
  • CISCO-ERR-DISABLE-MIB
  • CISCO-FLASH-MIB
  • CISCO-FTP-CLIENTE-MIB
  • CISCO-IGMP-FILTRO-MIB
  • CISCO-IMAGEN-MIB
  • CISCO-IP-STAT-MIB
  • CISCO-LAG-MIB
  • CISCO-MAC-NOTIFICACIÓN-MIB
  • CISCO-MEMORY-POOL-MIB
  • CISCO-PAGP-MIB
  • CISCO-PING-MIB
  • CISCO-PORT-QOS-MIB
  • CISCO-PORT-SECURITY-MIB
  • CISCO-PORT-STORM-CONTROL-MIB
  • CISCO-POWER-ETHERNET-EXT-MIB
  • CISCO-PRODUCTOS-MIB
  • CISCO-PROCESO-MIB
  • CISCO-RTTMON-MIB
  • CISCO-SMI-MIB
  • CISCO-STP-EXTENSIONES-MIB
  • CISCO-SYSLOG-MIB
  • Cisco-UDLDP-MIB
  • CISCO-TC-MIB
  • CISCO-TCP-MIB
  • CISCO-UDLDP-MIB
  • CISCO-VLAN-IFTABLE-RELACIÓN-MIB
  • CISCO-VLAN-MEMBRESÍA-MIB
  • CISCO-VTP-MIB
  • ENTIDAD-MIB
  • ETHERLIKE-MIB
  •  IEEE8021-PAE-MIB
  •  IEEE8023-LAG-MIB
  • IF-MIB
  • INET-DIRECCIÓN-MIB
  • CISCO-VIEJO-CHASIS-MIB
  • ANTIGUO-CISCO-FLASH-MIB
  • ANTIGUO-CISCO-INTERFACES-MIB
  • ANTIGUO-CISCO-IP-MIB
  • ANTIGUO-CISCO-SYS-MIB
  • ANTIGUO-CISCO-TCP-MIB
  • ANTIGUO-CISCO-TS-MIB
  • RFC1213-MIB
  • RMON-MIB
  • RMON2-MIB
  • SNMP-FRAMEWORK-MIB
  • SNMP-MPD-MIB
  •  SNMP-NOTIFICACIÓN-MIB
  • SNMP-OBJETIVO-MIB
  •  SNMPv2-MIB
  • TCP-MIB
  • UDP-MIB
Estándares
  • Protocolo de árbol de expansión IEEE 802.1D
  • Priorización de CoS IEEE 802.1p
  • VLAN IEEE 802.1Q
  • IEEE 802.1s
  • IEEE802.1w
  • IEEE802.1x
  • IEEE 802.1AB (LLDP)
  • IEEE802.3ad
  • IEEE 802.3ah (solo fibra monomodo y multimodo 100BASE-X)
  • IEEE 802.3x dúplex completo en puertos 10BASE-T, 100BASE-TX y 1000BASE-T
  • Especificación IEEE 802.3 10BASE-T
  • Especificación IEEE 802.3u 100BASE-TX
  • Especificación IEEE 802.3ab 1000BASE-T
  • Especificación IEEE 802.3z 1000BASE-X
  • 100BASE-FX (SFP)\
  • 1000BASE-SX (SFP)
  • 1000BASE-LX/LH (SFP)
  • Estándares RMON I y II
  • SNMPv1, SNMPv2c y SNMPv3

Seguridad y Cumplimiento
DescripciónEspecificación
Certificaciones de seguridad
  • UL 60950-1, primera edición
  • CUL según CAN/CSA 22.2 n.º 60950-1, primera edición
  • TUV/GS según EN 60950-1, primera edición
  • CB según IEC 60950-1 con todas las desviaciones de países
  • Marcado CE
  • NOM (a través de socios y distribuidores)
Certificaciones de emisiones electromagnéticas
  • FCC Parte 15 Clase A
  • EN 55022 Clase A (CISPR22)
  • EN 55024 (CISPR24)
  • AS/NZS CISPR22 Clase A
  • CE
  • CNS13438 Clase A
  • MICRÓFONO
  • GOST
  • Certificaciones EMC de China
AmbientalReducción de Sustancias Peligrosas (ROHS) 5
TelcoCódigo de identificador de equipo de idioma común (CLEI)
GarantíaGarantia limitada de por vida
DescripciónEspecificación
Certificaciones de seguridadUL 60950-1, primera edición
CUL según CAN/CSA 22.2 No. 60950-1, primera edición
TUV/GS según EN 60950-1, primera edición
CB según IEC 60950-1 con todas las desviaciones de países
Marcado CE
NOM (a través de socios y distribuidores )

Comparación de modelos:


Conozca las similitudes y diferencias de los modelos de esta serie de productos.

Switches Cisco Catalyst con software de base LAN para funciones mejoradas
ModeloDensidad y tipo de puertoTasa de reenvíoConsumo máximo de energía/disipación
2960PD-8TT-L
Conmutador Cisco Catalyst 2960PD-8TT-L
8 Ethernet 10/100 con 1 puerto de entrada 10/100/1000 Power over Ethernet (PoE) (dispositivo alimentado de clase 3 compatible con IEEE 802.3af) con software LAN Base
Switch compacto sin ventilador ni fuente de alimentación interna
2.7 Mpps11 W, 38 Btus por hora
2960-8TC-L
Conmutador Cisco Catalyst 2960-8TC-L
8 puertos Ethernet 10/100 y 1 enlace ascendente Gigabit Ethernet de doble propósito con software LAN Base
Switch compacto sin ventilador
2.7 Mpps20 W, 69 Btus por hora
2960-24TT-L
Conmutador Cisco Catalyst 2960-24TT-L
24 puertos Ethernet 10/100 y 2 uplinks 10/100/1000 con software LAN Base6.5 Mpps30 W, 103 Btus por hora
2960-24PC-L
Conmutador Cisco Catalyst 2960-24PC-L
24 puertos Ethernet 10/100 PoE y 2 enlaces ascendentes Gigabit Ethernet de doble propósito con software LAN Base
Presupuesto de energía PoE de 370 W
6.5 Mpps100 W, 341 Btus por recorrido
Potencia de salida PoE de 370 W disponible (15,4 W por puerto)
2960-24LT-L
Conmutador Cisco Catalyst 2960-24LT-L
24 puertos Ethernet 10/100 (PoE admitido en los puertos 1 a 8) y 2 10/100/1000 con software LAN Base
Presupuesto de energía PoE de 124 W
6.5 Mpps51 W, 174 Btus por recorrido
Potencia de salida PoE de 124 W disponible (15,4 W por puerto)
2960-48TT-L
Conmutador Cisco Catalyst 2960-48TT-L
48 puertos Ethernet 10/100 y 2 uplinks 10/100/1000 con software LAN Base10.1Mpps45 W, 155 Btus por hora
2960-48TC-L
Conmutador Cisco Catalyst 2960-48TC-L
48 puertos Ethernet 10/100 y 2 enlaces ascendentes Gigabit Ethernet de doble propósito con software LAN Base10.1Mpps45 W, 155 Btus por hora
2960G-8TC-L
Conmutador Cisco Catalyst 2960G-8TC-L
7 puertos Ethernet 10/100/1000 y 1 enlace ascendente Gigabit Ethernet de doble propósito con software LAN Base
Switch compacto sin ventilador
11.9Mpps30 W, 103 Btus por hora
2960G-48TC-L
Conmutador Cisco Catalyst 2960G-48TC-L
44 puertos Ethernet 10/100/1000 y 4 enlaces ascendentes Gigabit Ethernet de doble propósito con software LAN Base39.0Mpps140 W, 483 Btus por hora
Switches Cisco Catalyst con software LAN Lite para función de línea base
ModeloDensidad y tipo de puertoTasa de reenvíoConsumo máximo de energía
2960-8TC-S
Conmutador Cisco Catalyst 2960-8TC-S
  • 8 puertos Ethernet 10/100 y 1 enlace ascendente Gigabit Ethernet de doble propósito con software LAN Lite
  • Switch compacto sin ventilador
2,7 mp/s20 W
69 Btus por hora
2960-24-S
Conmutador Cisco Catalyst 2960-24-S
  • 24 puertos Ethernet 10/100 con software LAN Lite
3,6mps30 W
103 Btus por hora
2960-24LC-S
Conmutador Cisco Catalyst 2960-24TC-S
  • 24 puertos de entrada Ethernet 10/100 (8 puertos PoE) con 2 enlaces ascendentes de doble propósito (10/100/1000 o SFP)
  • Cumple con IEEE 802.3af Clase 3
  • Dispositivo alimentado
  • Software LAN Lite
  • Presupuesto de energía de 370W
6,5 mp/s36W
121 BTU por hora
2960-24PC-S
Conmutador Cisco Catalyst 2960-24TC-S
  • 24 puertos de entrada Ethernet 10/100 PoE con 2 enlaces ascendentes de doble propósito (10/100/1000 o SFP)
  • Cumple con IEEE 802.3af Clase 3
  • Dispositivo alimentado
  • Software LAN Lite
  • Presupuesto de energía de 370W
6,5 mp/s45W
151 BTU por hora
2960-24TC-S
Conmutador Cisco Catalyst 2960-24TC-S
  • 24 puertos Ethernet 10/100 y 2 enlaces ascendentes Gigabit Ethernet de doble propósito con software LAN Lite
6,5 mp/s30 W
103 Btus por hora
2960-48PST-S
Conmutador Cisco Catalyst 2960-48TC-S
  • 48 puertos de entrada Ethernet 10/100 PoE con 2 enlaces ascendentes 10/100/1000 y 2 SFP
  • Cumple con IEEE 802.3af Clase 3
  • Dispositivo alimentado
  • Software LAN Lite
  • Presupuesto de energía de 370W
13,3 mp/s67W
227 BTU por hora
2960-48TT-S
Conmutador Cisco Catalyst 2960-48TT-S
  • 48 puertos Ethernet 10/100 y 2 uplinks 10/100/1000 con software LAN Lite
10,1 mp/s45W
154 Btus por hora
2960-48TC-S
Conmutador Cisco Catalyst 2960-48TC-S
  • 48 puertos Ethernet 10/100 y 2 enlaces ascendentes Gigabit Ethernet de doble propósito con software LAN Lite
10,1 mp/s45W
154 Btus por hora


jueves, 2 de marzo de 2023

Introducción a la VLAN


Introducción

../_images/tema09-000.png

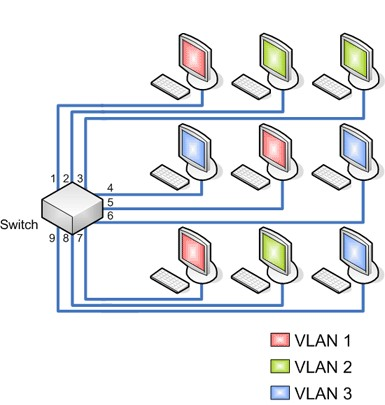
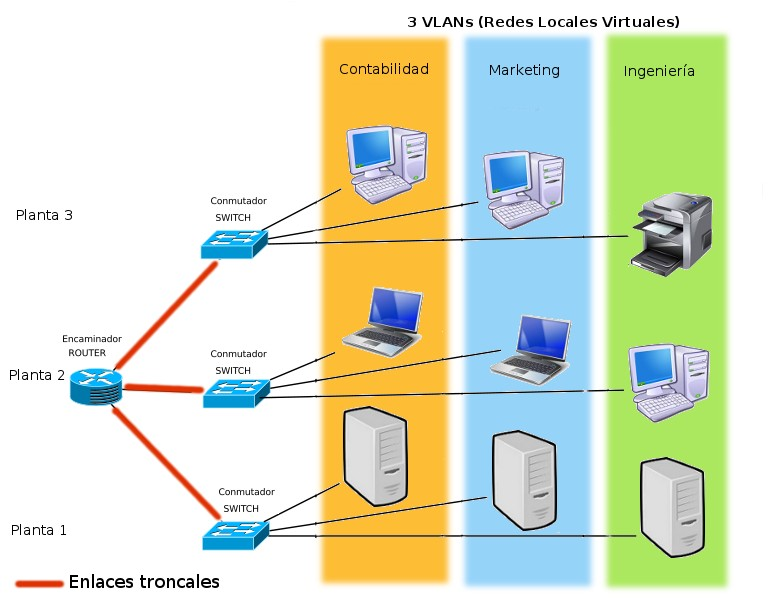
Una VLAN (acrónimo de virtual LAN, «red de área local virtual») es un método para crear redes lógicas independientes dentro de una misma red física. Varias VLAN pueden coexistir en un único conmutador físico o en una única red física. Son útiles para reducir el tamaño del dominio de difusión y ayudan en la administración de la red, separando segmentos lógicos de una red de área local (los departamentos de una empresa, por ejemplo) que no deberían intercambiar datos usando la red local (aunque podrían hacerlo a través de un enrutador o un conmutador de capa 3).

../_images/tema09-002.png

9.1.1. Tipos de VLAN

Las dos aproximaciones más habituales para la asignación de miembros de una VLAN son las siguientes:

  • VLAN estáticas
  • VLAN dinámicas

Las VLAN estáticas también se denominan VLAN basadas en el puerto. Las asignaciones en una VLAN estática se crean mediante la asignación de los puertos de un switch o conmutador a dicha VLAN. Cuando un dispositivo entra en la red, automáticamente asume su pertenencia a la VLAN a la que ha sido asignado el puerto. Si el usuario cambia de puerto de entrada y necesita acceder a la misma VLAN, el administrador de la red debe cambiar manualmente la asignación a la VLAN del nuevo puerto de conexión en el switch.

En las VLAN dinámicas, el administrador de la red puede asignar los puertos que pertenecen a una VLAN de manera automática basándose en información tal como la dirección MAC del dispositivo que se conecta al puerto o el nombre de usuario utilizado para acceder al dispositivo. En este procedimiento, el dispositivo que accede a la red, hace una consulta a la base de datos de miembros de la VLAN.

9.1.2. Características

  • Las VLANs permiten dividir la red local en redes virtuales
  • Los equipos de la red que pertenecen a la misma VLAN pueden comunicarse entre ellos como si estuvieran conectados al mismo switch
  • La comunicación entre estaciones de diferentes VLANs requiere un dispositivo de nivel 3
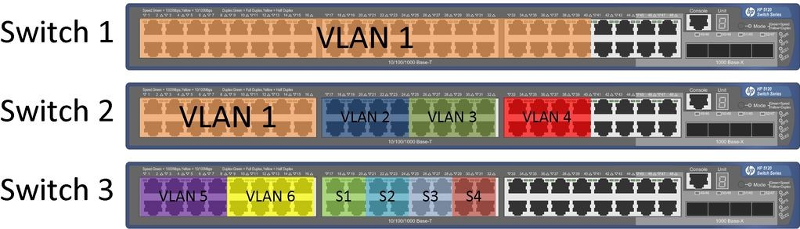
  • A cada VLAN se le asigna un identificador de distinto color:
    • Los puertos de los switches quedan coloreados
    • Los puertos que unen switches se considera que pertenecen a la unión de los colores de los dos switches
  • Sólo se envía una trama por un puerto cuando la LAN origen y destino tienen el mismo color (es decir, ambos puertos pertenecen a la misma VLAN)

9.1.3. Ventajas

  • Permiten reconfigurar si hay un cambio sin tocar cables ni switches
  • Aumenta la seguridad
  • Aumenta el rendimiento de la red al separar dominios de difusión
  • La organización de la red se basa en las tareas de los usuarios y no en su localización física.

9.2. Conceptos generales

9.2.1. Tipos de puertos

En un switch, atendiendo a su función dentro de la VLAN, existirán dos tipos de puertos:

  • Puertos de acceso (access)
  • Puertos troncales (trunk)

Los puertos de acceso son aquellos a los que se conectan directamente los equipos terminales (ordenadores o periféricos). Por ellos solo viajan tramas pertenecientes a una única VLAN.

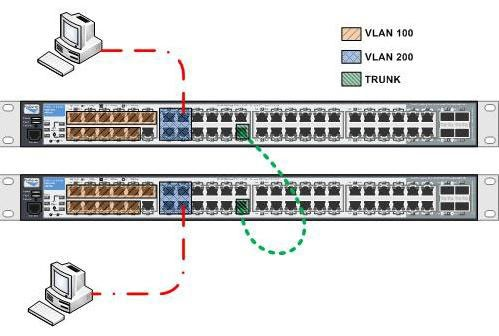
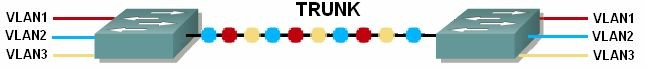
Los puertos troncales son aquellos por los que circulan tramas de una o más VLANs. Para distinguir el tráfico de las distinta VLANs es necesario etiquetar las tramas indicando que VLAN pertenecen.

9.2.2. Enlaces troncales (trunk)

../_images/tema09-003.png

Los enlaces troncales o trunks, son enlaces capaces de transportar el tráfico de más de una VLAN y se suele utilizar para interconectar dos switches, un switch y un router, incluso interconectar un switch y un servidor al cual se le ha instalado una NIC especial capaz de soportar trunking. Los enlaces troncales nos permiten transportar de forma lógica las VLANs utilizando un enlace físico.

../_images/tema09-004.png

Un enlace troncal (trunk) puede ser un único enlace físico o estar conformado por varios de ellos usando la técnica de agregación (link agregation) que permite combinar varios enlaces físicos en un enlace lógico que funciona como un único puerto de mayor ancho de banda.

Otras denominaciones para la agregación de enlaces son Trunking o Bonding. Cisco lo denomina EtherChannel (Modos: ON, PAgP o LACP).

../_images/tema09-005.png

9.2.3. Etiquetado

Los puertos de un switch pueden estar etiquetados (tagged) o no etiquetados (untagged).

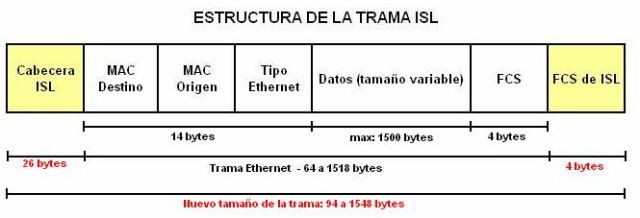
En un enlace troncal es necesario diferenciar el tráfico de cada una de las VLANs, de tal forma que se le asigna a cada trama entrante un identificador llamado VLAN-ID. Para poder identificar el tráfico en un enlace troncal existen dos tipos de etiquetado:

  • ISL (Inter-Switch Link Protocol)
  • IEEE 802.1Q

9.2.3.2. IEEE 802.1Q

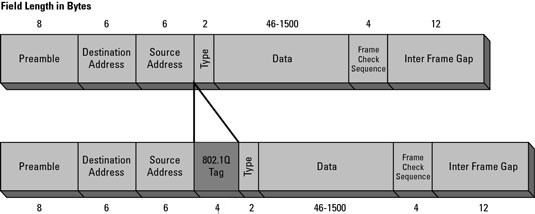
El estándar IEEE 802.1Q (también llamado dot1q) especifica el etiquetado de tramas como un método para implementar VLANs. Insertando un campo de 4 bytes dentro de la trama Ethernet para identificar a que VLAN pertenece la información que se está transportando entre dispositivos de capa 2.

../_images/tema09-008.png

VLAN - Trama 802.1Q

El proceso de insertar el campo IEEE 802.1Q dentro de la trama Ethernet provoca que el campo FCS sea inválido, debido a que se ha alterado la trama, por lo tanto es esencial que un nuevo FCS sea recalculado, basado en la nueva trama que contiene al campo IEEE 802.1Q. Este proceso es automáticamente desarrollado por el switch antes de que la trama sea enviada por el enlace troncal.

Este método es el más popular por ser empleado por switches de diferentes fabricantes, ofreciendo compatibilidad entre equipos. Incluso los switches Cisco pueden manejar este estándar.

9.2.4. VLAN nativa

Normalmente un puerto de switch configurado como un puerto troncal envía y recibe tramas Ethernet etiquetadas con IEEE 802.1q. Si un switch recibe tramas Ethernet sin etiquetar en su puerto troncal, se remiten a la VLAN que se configura en el switch como VLAN nativa. Ambos lados del enlace troncal deben configurarse para estar en la misma VLAN nativa.

La VLAN nativa es la vlan a la que pertenecía un puerto en un switch antes de ser configurado como trunk. Sólo se puede tener una VLAN nativa por puerto. En los equipos de Cisco Systems la VLAN nativa por defecto es la VLAN 1. Por la VLAN 1 además de datos, se manda información sobre PAgP, CDP, VTP.

Para establecer un trunking 802.1Q a ambos lados debemos tener la misma VLAN nativa porque la encapsulación todavía no se ha establecido y los dos switches deben hablar sobre un link sin encapsulación (usan la native VLAN) para ponerse de acuerdo en estos parámetros.

9.3. Protocolos

9.3.1. DTP

DTP (Dynamic Trunking Protocol) es un protocolo propietario creado por Cisco Systems que opera entre switches Cisco, el cual automatiza la configuración de trunking (etiquetado de tramas de diferentes VLAN’s con ISL o 802.1Q) en enlaces Ethernet.

DTP se habilita automáticamente en un puerto del switch cuando se configura un modo de trunking adecuado en dicho puerto. Para ello el administrador debe ejecutar el comando switchport mode adecuado al configurar el puerto: switchport mode {access | trunk | dynamic auto | dynamic desirable}. Con el comando switchport nonegotiate se desactiva DTP.

En switches Catalyst 2960 de Cisco el modo dynamic auto es el modo por defecto. El puerto aguardará pasivamente la indicación del otro extremo del enlace para pasar a modo troncal. Para ello envía periódicamente tramas DTP al puerto en el otro lado del enlace indicando que es capaz de establecer un enlace troncal. Esto no quiere decir que lo solicita, sino que sólo lo informa. Si el puerto remoto está configurado en modo on o dynamic desirable se establece el enlace troncal correctamente. Sin embargo, si los dos extremos están en modo dynamic auto no se establecerá el enlace como troncal, sino como acceso.

9.3.2. VTP

VTP son las siglas de VLAN Trunking Protocol, un protocolo de mensajes de nivel 2 usado para configurar y administrar VLANs en equipos Cisco. Permite centralizar y simplificar la administración en un domino de VLANs, pudiendo crear, borrar y renombrar las mismas, reduciendo así la necesidad de configurar la misma VLAN en todos los nodos. El protocolo VTP nace como una herramienta de administración para redes de cierto tamaño, donde la gestión manual se vuelve inabordable.

VTP opera en 3 modos distintos:

  • Servidor
  • Cliente
  • Transparente

Servidor

Es el modo por defecto. Desde él se pueden crear, eliminar o modificar VLANs. Su cometido es anunciar su configuración al resto de switches del mismo dominio VTP y sincronizar dicha configuración con la de otros servidores, basándose en los mensajes VTP recibidos a través de sus enlaces trunk. Debe haber al menos un servidor. Se recomienda autenticación MD5.

Cliente

En este modo no se pueden crear, eliminar o modificar VLANs, tan sólo sincronizar esta información basándose en los mensajes VTP recibidos de servidores en el propio dominio. Un cliente VTP sólo guarda la información de la VLAN para el dominio completo mientras el switch está activado. Un reinicio del switch borra la información de la VLAN.

Transparente

Desde este modo tampoco se pueden crear, eliminar o modificar VLANs que afecten a los demás switches. La información VLAN en los switches que trabajen en este modo sólo se puede modificar localmente. Su nombre se debe a que no procesa las actualizaciones VTP recibidas, tan sólo las reenvía a los switches del mismo dominio.

Los administradores cambian la configuración de las VLANs en el switch en modo servidor. Después de realizar cambios, estos son distribuidos a todos los demás dispositivos en el dominio VTP a través de los enlaces permitidos en el trunk (VLAN 1, por defecto), lo que minimiza los problemas causados por las configuraciones incorrectas y las inconsistencias. Los dispositivos que operen en modo cliente, automáticamente aplicarán la configuración que reciban del dominio VTP. En este modo no se podrán crear VLANs, sino que sólo se podrá aplicar la información que reciba de las publicaciones VTP.

El modo por defecto de los swicthes es el de servidor VTP. Se recomienda el uso de este modo para redes de pequeña escala en las que la información de las VLANs es pequeña y por tanto de fácil almacenamiento en las NVRAMs de los switches.

En redes de mayor tamaño, el administrador debe elegir qué switches actúan como servidores, basándose en las capacidades de éstos (los mejor equipados serán servidores y los demás, clientes).

El VTP sólo aprende sobre las VLAN de rango normal (ID de VLAN 1 a 1005). Las VLAN de rango extendido (ID mayor a 1005) no son admitidas por el VTP.

9.4. Caso práctico

9.4.1. Uso del módulo HWIC-4ESW (4 puertos de switch)

El HWIC-4ESW es el equivalente de un conmutador de capa 2 por lo que no se le puede asignar direcciones IP a los puertos físicos. Lo que se puede hacer es crear un SVI L3 (SVI: Interfaz Virtual del Switch) y asignar el puerto dentro de la VLAN.

Comandos IOS básicos

Router> ?
Router> enable

Crear una VLAN

Router# vlan database
Router(vlan)# vlan 10
Router(vlan)# exit

Asignar una IP a la VLAN

Router# configure terminal
Router(config)# interface vlan 10
Router(config-if)# ip address 192.168.5.1 255.255.255.0
Router(config-if)# exit

Y asignar las interfaces dentro de esa VLAN

Router(config)# interface FastEthernet0/1/x
Router(config-if)# switchport access vlan 10
Router(config-if)# exit

  WPA3, la mayor actualización de seguridad en redes Wi-Fi La seguridad inalámbrica es un aspecto crucial para permanecer seguro en línea. E...